

Saúde do WordPress: o que o wp-admin não lhe consegue dizer
O WordPress é, de longe, o que mais se instala nos nossos servidores, e também o que mais vezes temos de rever quando algo corre mal. Ao longo dos anos fomos acumulando uma forma de olhar para uma instalação de fora que nos ajudava muito no suporte, e pareceu-nos que não fazia sentido que isso ficasse só do nosso lado. Por isso, colocámo-la na área de cliente, e é grátis.
A primeira coisa a dizer é o que não é: não queremos repetir-lhe o que o wp-admin já lhe diz. O WordPress tem, desde a versão 5.2, o seu próprio ecrã de saúde, e aí já o avisa das atualizações pendentes. Repeti-lo seria ruído e, mais cedo ou mais tarde, acabaríamos por contradizê-lo, o que é pior.
O que fizemos foi o contrário: dizer-lhe o que ele não pode saber. Porque o wp-admin olha a partir de dentro da própria instalação, e nós olhamos a partir do servidor.
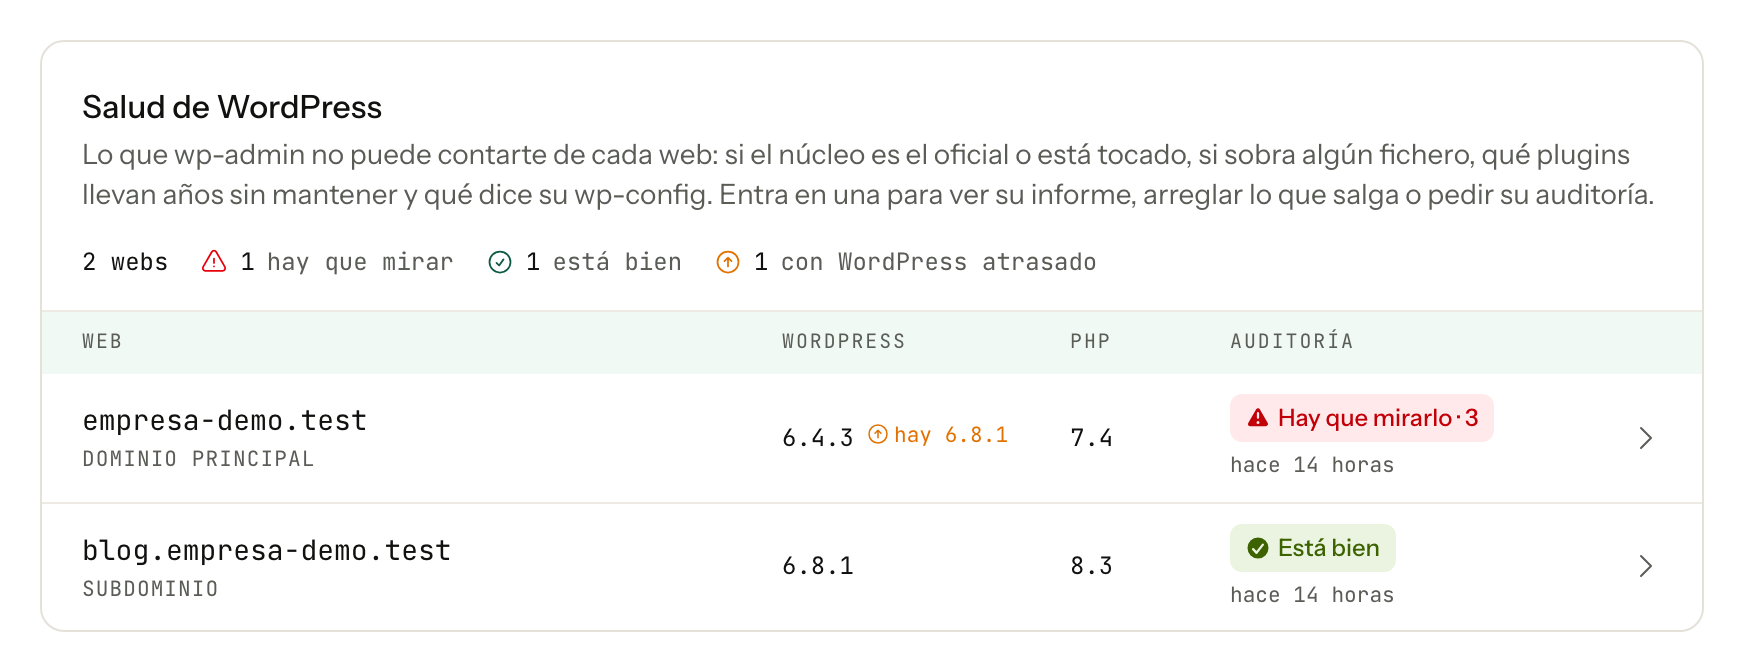
O que sabemos sem que nos peça nada
De cada site que tenha, já sabemos em que versão está o WordPress e com que versão de PHP está a correr, e isso está à vista assim que abre o ecrã. Lemos esta informação uma vez por dia com um grep a um ficheiro de texto, sem arrancar nada, por isso não consome absolutamente nada da sua conta.
E o que verificamos quando pede a auditoria
Quando entra num dos seus sites e pede a respetiva auditoria, analisamos quatro coisas que não vai encontrar em nenhum painel do WordPress.
Se os ficheiros do núcleo são os oficiais. Comparamo-los um a um com a lista de somas de verificação publicada pelo WordPress.org e, quando aparece um ficheiro alterado, ou um a mais dentro de wp-admin ou de wp-includes, isso não tem uma explicação inocente. É um dos sinais mais claros de que alguém entrou, e a partir de dentro o WordPress não o consegue detetar, porque o atacante costuma modificar precisamente os ficheiros que fariam disparar o alarme.
Se algum plugin ativo está há anos sem manutenção por parte do autor. Este parece-nos dos mais úteis, porque no wp-admin um plugin abandonado tem exatamente o mesmo aspeto que um atualizado: como nunca vai ter uma atualização pendente, não aparece em nenhuma lista de avisos. Por experiência, sabemos que é por aí que costumam entrar, por isso verificamo-lo no wordpress.org e dizemos-lhe desde quando ninguém lhe toca.
Se lhe falta uma correção de segurança do seu próprio ramo. Isto é diferente de ter saído uma nova versão principal, e vale a pena distingui-lo: a correção de ramo só traz correções de segurança e não altera nada no seu site, ao passo que mudar de ramo pode afetar um plugin antigo. Vê-los juntos leva a adiar ambos.
O que diz o seu wp-config.php. Se a depuração ficou ligada depois de resolver uma avaria, se o editor de código do wp-admin continua aberto, ou se há um modo de manutenção que ficou a meio de uma atualização e está a deixar o seu site invisível.
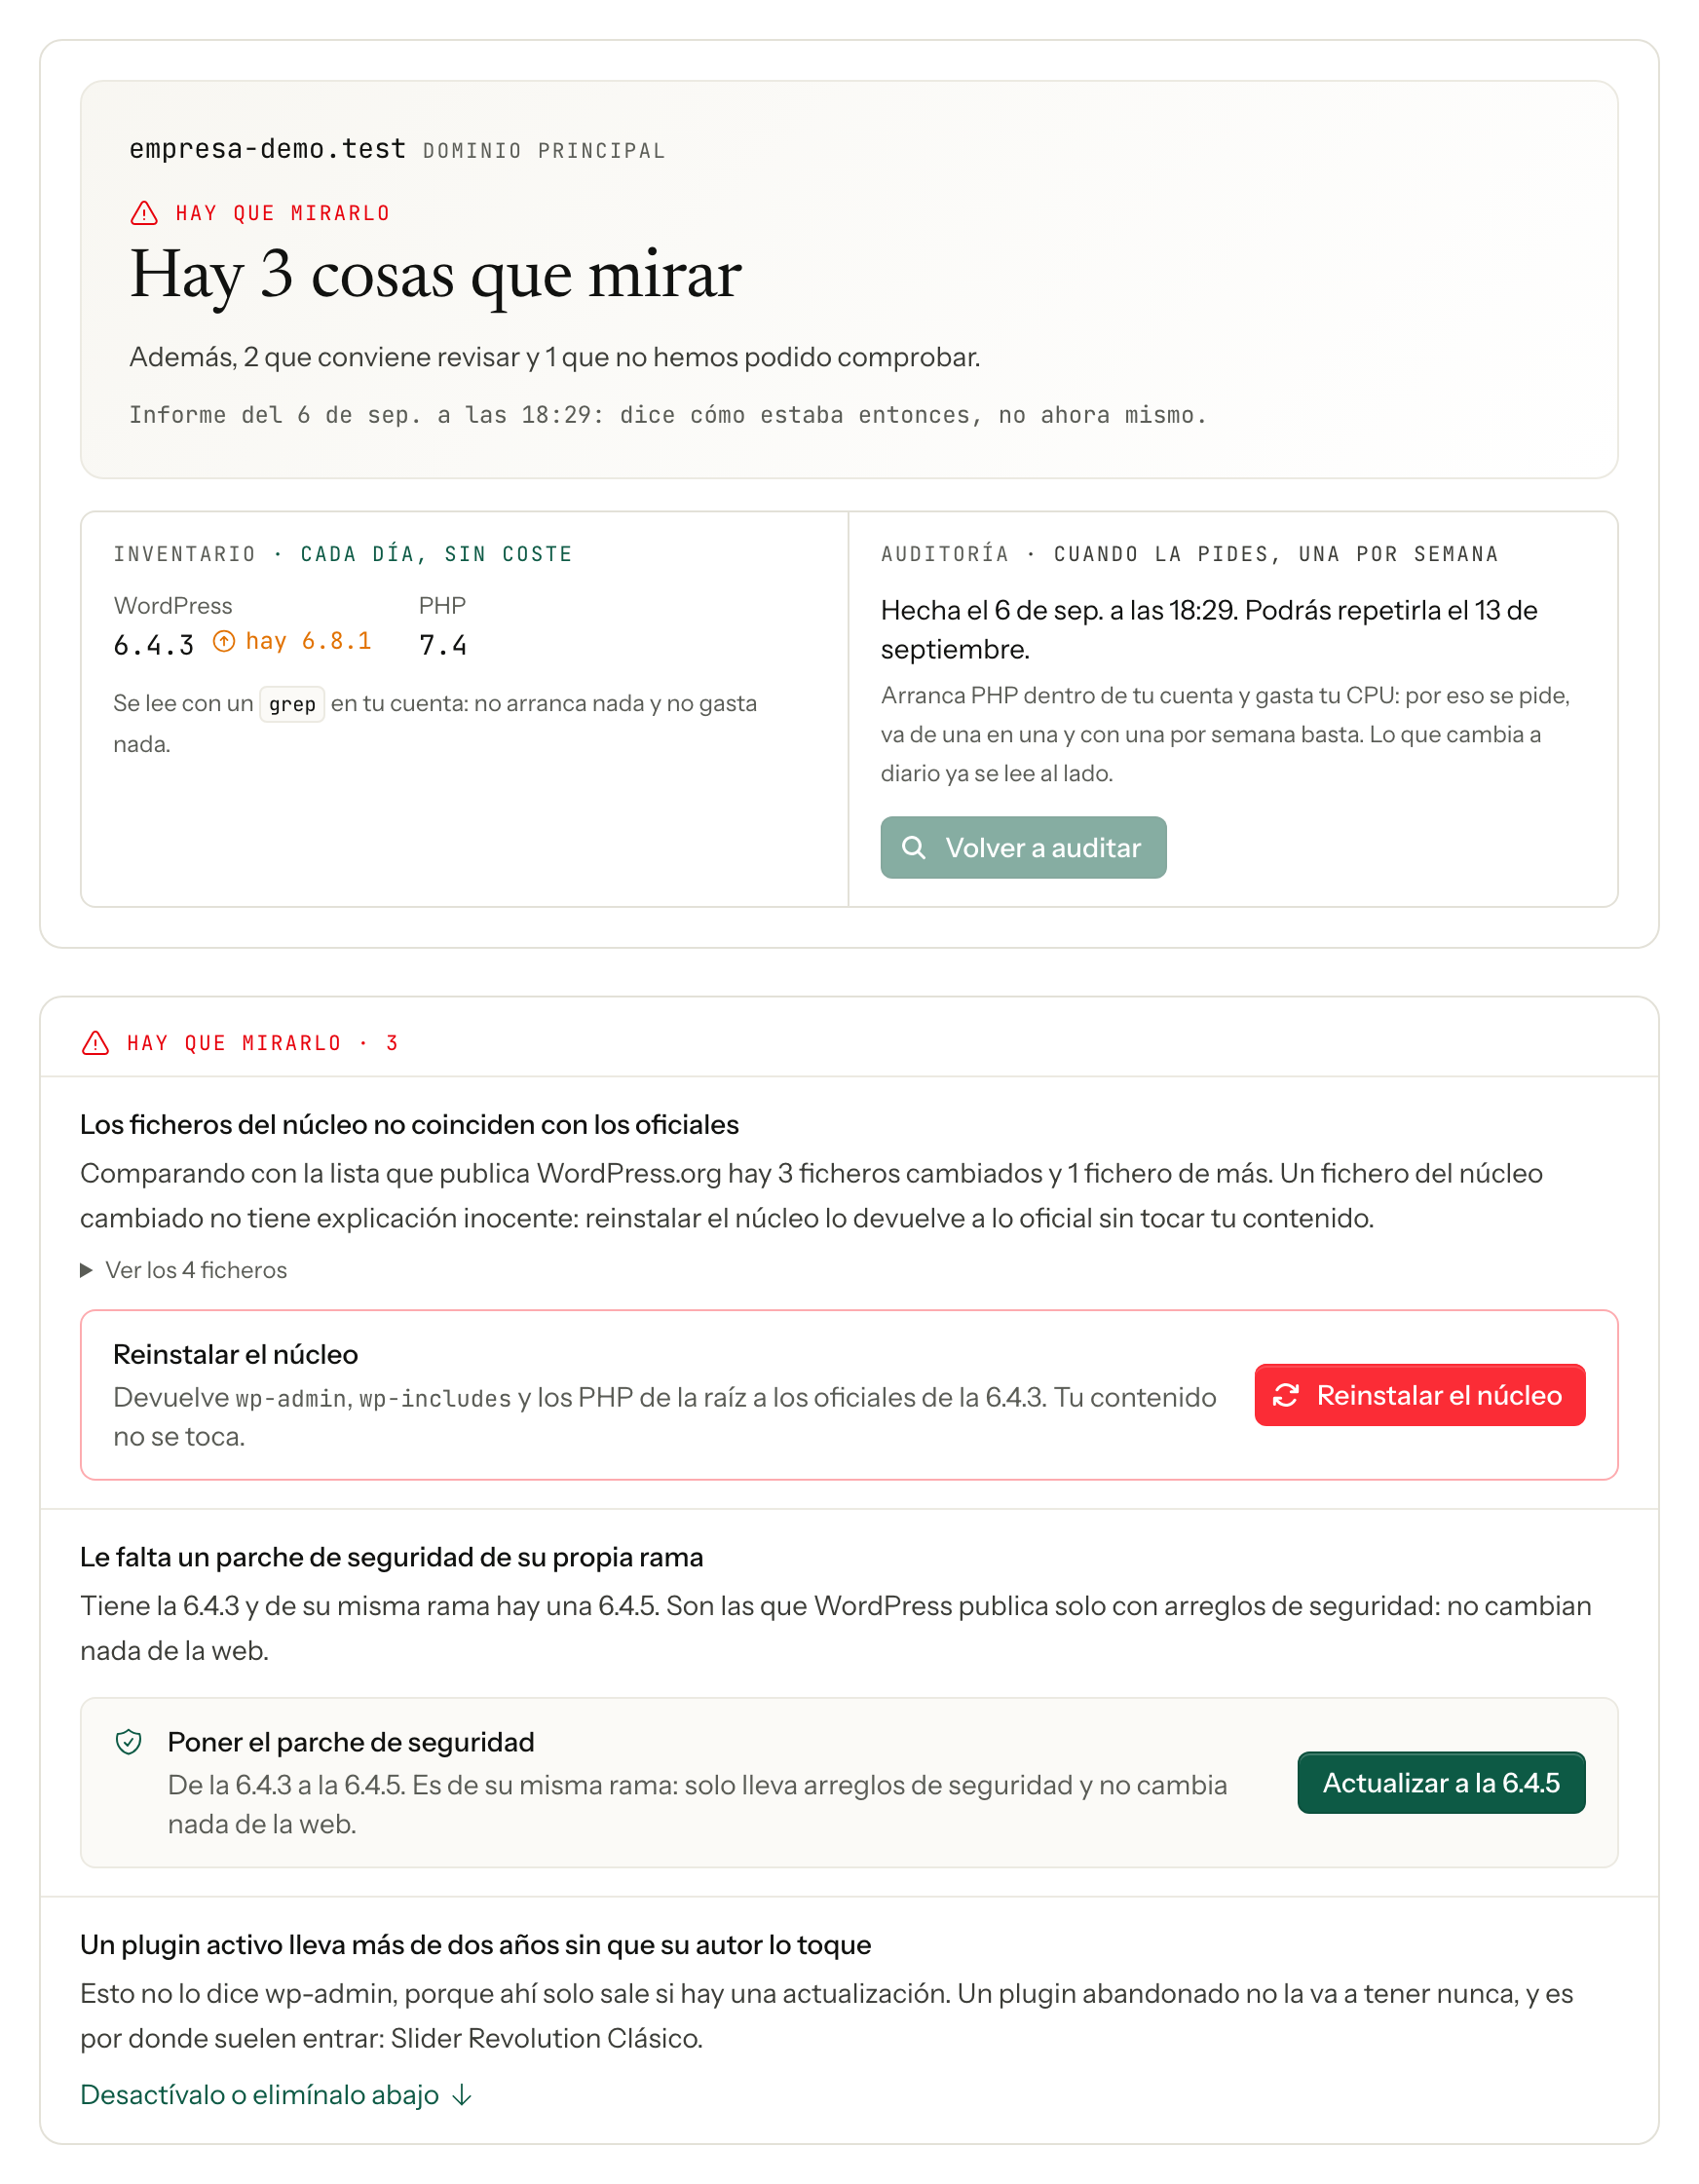
Não só lhe dizemos: pode resolvê-lo ali mesmo
Pareceu-nos que um painel que só diagnostica fica a meio caminho e acaba por ser um relatório que o deixa com o problema, por isso cada coisa que aparece tem ao lado o botão que a resolve.
A partir desse mesmo ecrã pode atualizar, ativar, desativar ou eliminar plugins e temas, aplicar a correção de segurança do ramo, desligar o editor de código, tirar o site do modo de manutenção e terminar todas as sessões abertas do seu WordPress. Esta última é o que se faz depois de uma intrusão para expulsar quem tenha entrado, e até agora era preciso pedir-nos.
Com a eliminação somos um pouco mais cautelosos e perguntamos-lhe antes, porque é a única coisa da lista que não se pode desfazer: os ficheiros podem voltar a ser instalados, mas a configuração que esse plugin deixou na sua base de dados não volta sozinha.
Reinstalar o núcleo
Se os ficheiros do núcleo não coincidirem com os oficiais, pode reinstalá-lo ali mesmo. O que fazemos é reescrever wp-admin, wp-includes e os ficheiros PHP da raiz com os oficiais da sua mesma versão, sem tocar no seu wp-content nem na sua base de dados, por isso os seus temas, plugins, carregamentos e conteúdos ficam exatamente onde estão. Antes de substituir o que quer que seja, guardamos uma cópia do núcleo atual dentro da sua própria conta, por precaução.
Há um aviso que preferimos dar-lhe antes e não depois: reinstalar o núcleo não cura uma intrusão. A porta das traseiras costuma estar precisamente no wp-content, que é onde não entramos, por isso, se isso lhe aconteceu, escreva-nos e analisamos a situação consigo. Preferimos dizer-lho a deixá-lo tranquilo com a porta aberta.
Porquê uma por semana
A auditoria é feita um site de cada vez, e uma por semana. Não é avareza da nossa parte e cremos que a explicação é razoável: essa leitura arranca o PHP dentro da sua própria conta e consome a sua CPU, a mesma que serve o seu site. Fazê-lo por iniciativa própria todos os dias em todas as instalações seria gastar-lhe recursos para responder a algo que não nos perguntou.
O que muda de um dia para o outro, que é a versão do núcleo, já o lemos gratuitamente e todos os dias, por isso tem essa informação à mão sem esperar por nada.
E se preferir não ser você a tratar disto
Tudo isto é grátis e foi pensado para que entre, veja e clique quando quiser. Se o que prefere é não ter de entrar, isso é o Proactive+: a diferença não está no que se pode fazer, mas em quem o faz e com que frequência.